Bayangkan seseorang mengetahui kata sandi akun email Anda. Dari email itu ia bisa meminta reset kata sandi untuk media sosial, dompet digital, dan akun lain. Satu kata sandi yang bocor bisa membuka banyak pintu sekaligus.
Karena itu kata sandi saja tidak cukup. Lapisan tambahan yang disebut verifikasi dua langkah (juga dikenal sebagai autentikasi dua faktor atau 2FA) meminta bukti kedua bahwa yang masuk adalah Anda. Dengan begitu, orang yang hanya tahu kata sandi Anda tetap tidak bisa masuk.
Panduan ini membantu pemula membuat kata sandi yang kuat, memilih jenis verifikasi dua langkah, mengaktifkannya di akun yang paling penting, dan menyiapkan cara pemulihan bila HP hilang. Anda bisa menyelesaikan langkah dasarnya dalam sekitar 15 menit.
Intisari
- Pakai kata sandi yang panjang dan unik untuk tiap akun penting. Jangan dipakai ulang.
- Aktifkan verifikasi dua langkah terlebih dulu di email utama, lalu WhatsApp, media sosial, dan dompet digital.
- Kode dari aplikasi autentikator atau kunci keamanan umumnya lebih sulit dicegat daripada kode lewat SMS, tetapi semuanya tetap tidak boleh Anda berikan kepada siapa pun.
- Simpan kode cadangan di tempat aman supaya Anda tidak terkunci dari akun sendiri.
- Tidak ada petugas bank, marketplace, atau WhatsApp yang berhak meminta kode verifikasi Anda.
Isi panduan: kata sandi yang kuat, jenis verifikasi dua langkah, cara mengaktifkan di Google, WhatsApp, dan Apple, kode cadangan, kesalahan umum, daftar periksa, dan FAQ.
Kata sandi yang kuat: panjang, unik, dan terkelola
Banyak orang mengira kata sandi kuat itu rumit, penuh simbol, dan sulit diingat. Menurut NIST, lembaga standar teknologi Amerika Serikat, faktor terpenting justru panjang: disarankan minimal 15 karakter. Angka dan simbol khusus tidak lagi diwajibkan, meski tetap boleh dipakai.
Tiga prinsip yang cukup untuk pemula
- Panjang mengalahkan rumit. Gunakan frasa sandi (passphrase): beberapa kata biasa yang Anda rangkai sendiri dan mudah diingat, tetapi bukan kutipan terkenal atau data pribadi seperti tanggal lahir.
- Satu akun, satu kata sandi. Jika satu situs bocor, penyerang biasanya mencoba kata sandi yang sama di situs lain. Kata sandi yang dipakai berulang membuat satu kebocoran merembet ke banyak akun.
- Pakai pengelola kata sandi. NIST sangat menyarankannya karena ia bisa membuat dan menyimpan kata sandi panjang yang unik untuk tiap akun. Pilih yang mendukung verifikasi dua langkah, karena akun pengelola itu menjaga semua kata sandi Anda.
Contoh bentuk frasa sandi
Bentuknya kira-kira seperti empat kata acak yang digabung dengan pemisah. Contoh ini hanya ilustrasi: jangan memakainya sebagai kata sandi Anda.
kopi-hujan-sepeda-lampu-tujuh
Yang sebaiknya dihindari
- Tanggal lahir, nama sendiri, nama pasangan, atau nomor HP.
- Pola mudah ditebak seperti 123456 atau qwerty.
- Kata sandi yang sama untuk email, media sosial, dan aplikasi uang.
- Menyimpan kata sandi di catatan HP tanpa kunci atau di kertas yang ditempel di meja.
Kata sandi yang kuat baru melindungi satu lapis. Lapis kedua, verifikasi dua langkah, dijelaskan berikutnya.
Jenis verifikasi dua langkah: mana yang lebih aman?
Verifikasi dua langkah (2FA) meminta bukti kedua setelah kata sandi, misalnya persetujuan di HP atau kode. Jadi, meski kata sandi Anda bocor, orang lain belum tentu bisa masuk. Pilihannya bermacam-macam, dan tingkat amannya berbeda. Berikut ringkasan dari halaman bantuan Google dan Apple:
| Metode | Cara kerja | Catatan |
| Kunci akses (passkey) | Masuk dengan sidik jari, wajah, atau PIN perangkat | Membantu melawan phishing. Di Google, masuk dengan passkey tidak meminta langkah kedua |
| Kunci keamanan fisik | Perangkat kecil yang dicolok atau ditempelkan | Sangat kuat, tetapi harus dibeli dan jangan sampai hilang |
| Prompt Google | Notifikasi “Ya, ini saya” di HP yang sudah masuk | Lebih praktis dan lebih tahan phishing dibanding SMS menurut Google |
| Aplikasi autentikator | Kode 6 digit yang berganti berkala di aplikasi | Bisa dipakai tanpa internet |
| Kode SMS atau panggilan | Kode dikirim ke nomor HP | Paling mudah, tetapi paling rentan terhadap serangan terhadap nomor telepon |
| Kode cadangan | Daftar kode sekali pakai | Simpan untuk keadaan darurat, bukan untuk pemakaian harian |
Urutan saran: bila tersedia, pilih passkey atau aplikasi autentikator. Kalau hanya SMS yang memungkinkan, itu tetap jauh lebih baik daripada tanpa langkah kedua.
Aturan yang tidak boleh dilanggar
- Jangan pernah membagikan kode verifikasi, termasuk kepada orang yang mengaku dari bank, marketplace, atau layanan teknologi. Google menyebut pihaknya tidak akan menelepon untuk meminta kode. Penipuan yang memanfaatkan kode dibahas di cara mengamankan akun dari penipuan OTP.
- Kode yang dikirim tanpa Anda minta berarti ada orang lain yang sedang mencoba masuk. Abaikan, lalu ganti kata sandi.
Cara mengaktifkannya di Google, WhatsApp, dan Apple
Tampilan menu bisa berbeda menurut versi aplikasi dan HP Anda. Jika menu di layar tidak sama, cari kata “Keamanan” atau “Verifikasi” di pengaturan.
Akun Google
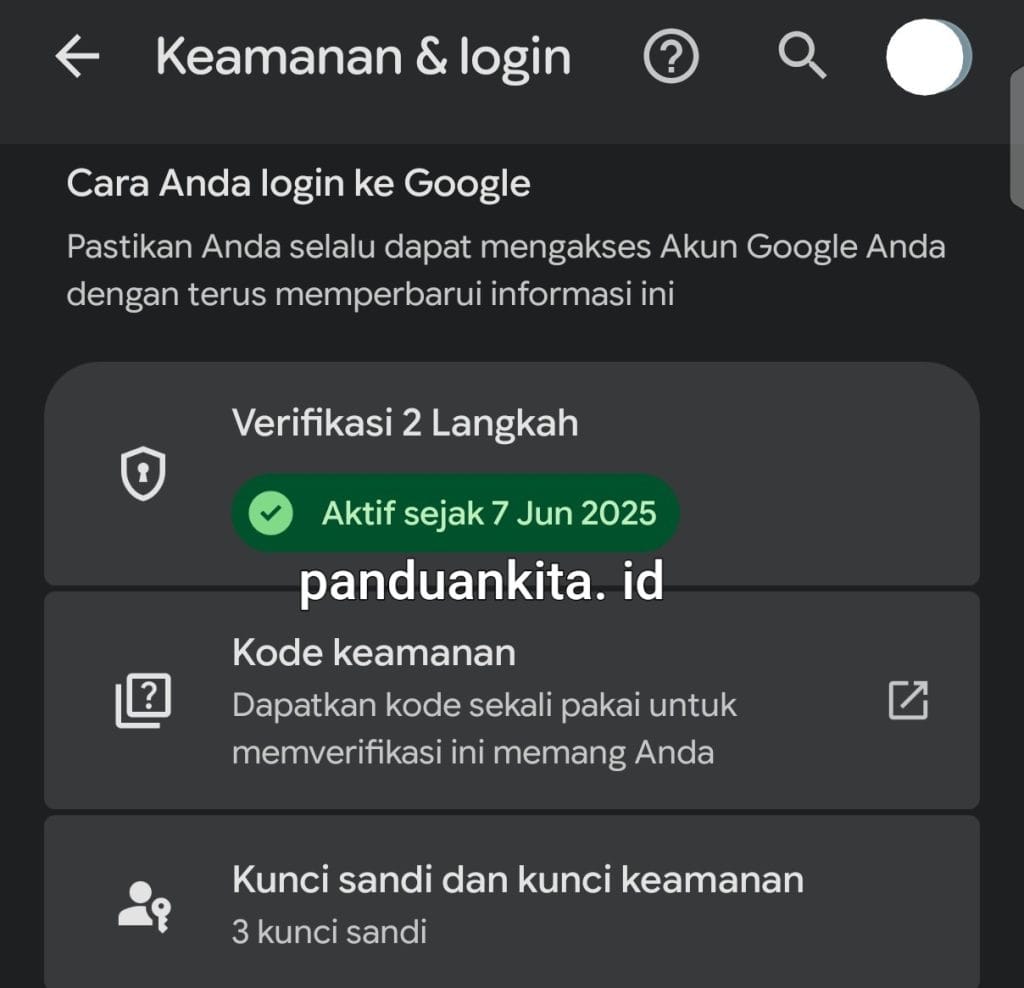
Langkah ini mengacu pada halaman bantuan Google:
- Buka pengaturan akun Google Anda.
- Pilih Keamanan dan login.
- Pilih Verifikasi 2 Langkah, lalu ikuti petunjuk di layar.
- Tambahkan metode kedua, misalnya prompt Google atau aplikasi autentikator, agar tidak bergantung pada SMS saja.
- Unduh kode cadangan dan simpan di tempat aman.
Catatan dari Google: bila Anda memakai nomor HP baru, nomor itu bisa butuh hingga 7 hari untuk dipercaya. Akun kantor atau sekolah mungkin perlu diaktifkan oleh administratornya.
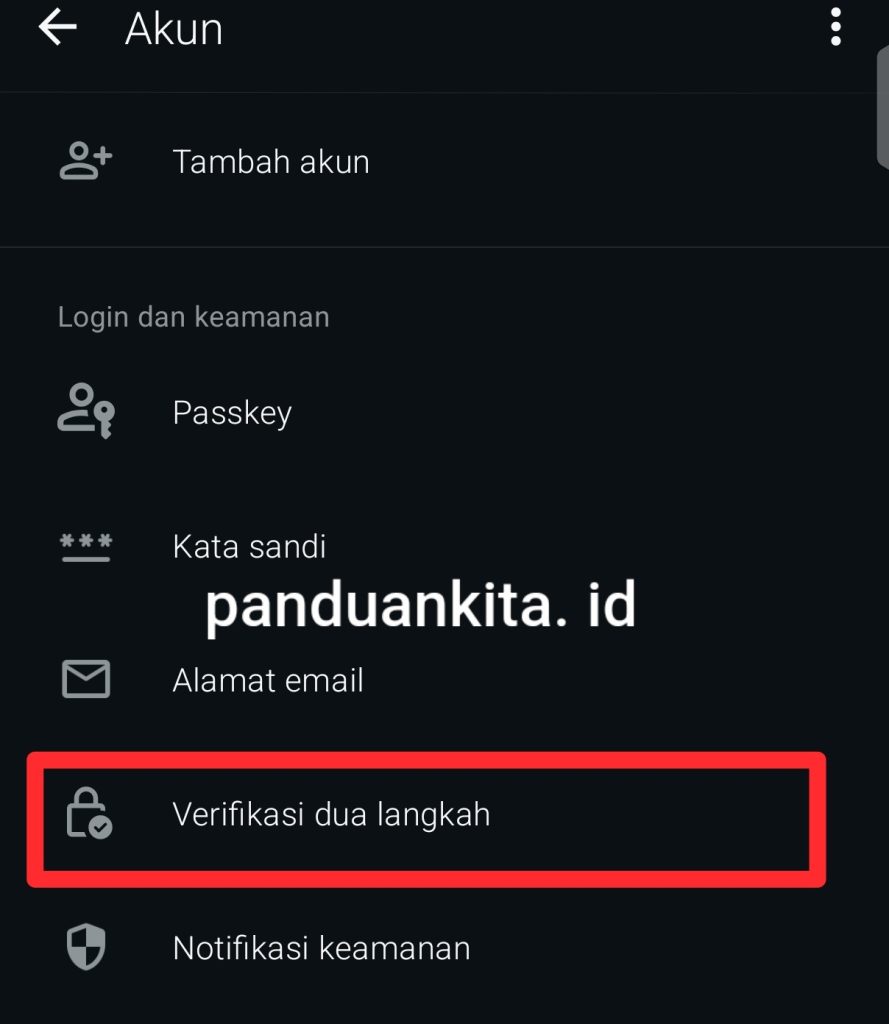
Langkah berikut berasal dari pengetahuan umum dan belum diperiksa ulang ke halaman bantuan resmi WhatsApp saat artikel ini ditulis. Cocokkan dengan pusat bantuan WhatsApp sebelum mengikutinya.
- Buka WhatsApp, masuk ke Pengaturan, lalu Akun.
- Pilih Verifikasi dua langkah dan aktifkan.
- Buat PIN 6 digit yang mudah Anda ingat tetapi sulit ditebak orang lain.
- Tambahkan alamat email pemulihan bila ditawarkan.
PIN ini berbeda dari kode SMS pendaftaran. Jangan berikan PIN maupun kode SMS kepada siapa pun. Untuk mengamankan cadangan chat, baca juga cara backup WhatsApp ke Google Drive dan iCloud.
Apple ID di iPhone
Mengacu pada halaman bantuan Apple:
- Buka Pengaturan dan ketuk nama Anda.
- Pilih Masuk & Keamanan.
- Aktifkan autentikasi dua faktor dan ikuti petunjuknya.
Setelah aktif, Apple mengirim kode 6 digit ke perangkat tepercaya atau nomor telepon tepercaya saat Anda masuk di perangkat baru. Di perangkat yang sudah masuk, Anda tidak diminta kode lagi kecuali setelah keluar sepenuhnya, menghapus perangkat, atau mengganti kata sandi. Perlu diingat: akun yang dibuat dengan autentikasi dua faktor tidak bisa dinonaktifkan, dan yang baru mengaktifkannya hanya bisa menonaktifkan dalam 2 minggu pertama.
Kode cadangan, HP hilang, dan kesalahan umum
Siapkan jalan darurat sebelum perlu
Verifikasi dua langkah melindungi akun, tetapi juga bisa mengunci Anda sendiri bila HP hilang atau rusak. Karena itu siapkan hal-hal berikut sejak awal:
- Kode cadangan. Google menyediakan kode cadangan 8 digit sekali pakai. Unduh atau cetak, lalu simpan di tempat aman, misalnya di pengelola kata sandi atau di laci rumah, bukan di galeri HP yang sama. Bila Anda memakai Perlindungan Lanjutan Google, kode cadangan tidak bisa diunduh.
- Metode kedua. Tambahkan lebih dari satu cara, misalnya aplikasi autentikator dan nomor HP cadangan.
- Nomor dan email pemulihan yang masih aktif dan bisa Anda akses.
- Cadangan data HP. Panduan memindahkan isi HP ada di cara transfer data HP lama ke HP baru.
Jika HP hilang atau dicuri
- Dari perangkat lain, masuk ke akun Google atau Apple Anda lewat situs resmi, lalu ganti kata sandi.
- Keluarkan HP yang hilang dari daftar perangkat di akun, bila menunya tersedia.
- Hubungi operator seluler untuk memblokir kartu SIM supaya kode SMS tidak jatuh ke orang lain.
- Pakai kode cadangan atau metode kedua untuk tetap bisa masuk.
- Periksa email dan aplikasi uang Anda untuk aktivitas yang tidak dikenal.
Langkah bantuan Google dan Apple untuk pemulihan akun berubah-ubah, jadi ikuti halaman resmi masing-masing saat Anda mengalaminya.
Kesalahan yang sering terjadi
- Mengaktifkan 2FA lalu tidak menyimpan kode cadangan.
- Hanya mengandalkan SMS padahal ada pilihan yang lebih tahan phishing.
- Memberikan kode verifikasi kepada penelepon yang mengaku dari bank atau layanan resmi.
- Mengetuk “Setujui” pada notifikasi masuk yang tidak Anda minta.
- Memakai email yang sama untuk semua akun penting tanpa melindunginya dengan 2FA.
- Menggunakan kata sandi yang sama di akun pengelola kata sandi dan akun lain.
Daftar periksa 15 menit
Centang satu per satu. Mulai dari akun yang paling penting: email utama.
- ☐ Email utama memakai kata sandi panjang yang tidak dipakai di tempat lain.
- ☐ Verifikasi dua langkah aktif di email utama, akun Google atau Apple ID, dan WhatsApp.
- ☐ Ada minimal dua metode verifikasi (misalnya autentikator dan nomor HP).
- ☐ Kode cadangan sudah disimpan di tempat aman, bukan hanya di HP.
- ☐ Nomor dan email pemulihan masih aktif.
- ☐ Sudah memutuskan memakai pengelola kata sandi, atau minimal tidak memakai kata sandi yang sama.
- ☐ Tidak akan membagikan kode verifikasi kepada siapa pun.
Setelah email aman, lanjutkan ke akun media sosial, marketplace, dan aplikasi keuangan. Bila Anda baru belajar memakai alat AI, ikuti juga langkahnya di Panduan Lengkap AI untuk Pemula, yang menyertakan pengamanan akun sejak hari kedua.
Pertanyaan yang sering diajukan
Apakah verifikasi dua langkah membuat akun kebal peretasan?
Tidak. Ia menambah lapisan perlindungan, tetapi penipuan yang membuat Anda menyerahkan kode atau menyetujui notifikasi tetap bisa berhasil.
Mana yang lebih aman, SMS atau aplikasi autentikator?
Menurut Google, kode SMS atau panggilan paling rentan terhadap serangan pada nomor telepon. Aplikasi autentikator atau passkey umumnya lebih baik.
Bagaimana jika saya lupa PIN verifikasi dua langkah?
Ikuti proses pemulihan di halaman bantuan resmi layanan terkait. Karena itu alamat email pemulihan perlu diisi dan tetap aktif.
Perlukah pengelola kata sandi?
NIST sangat menyarankannya karena memudahkan kata sandi yang panjang dan unik untuk tiap akun. Pilih yang aman dan lindungi dengan 2FA.
Seberapa sering kata sandi perlu diganti?
Pada panduan NIST yang saya baca, penekanannya ada pada panjang dan keunikan. Ganti segera bila ada tanda kebocoran atau akun dicurigai dibobol.
Kesimpulan
Keamanan akun cukup dimulai dari tiga kebiasaan: kata sandi panjang yang unik di tiap akun, verifikasi dua langkah di akun penting, dan tidak pernah membagikan kode kepada siapa pun. Luangkan lima belas menit hari ini untuk email utama Anda. Itu akun yang paling menentukan, karena dari sanalah kata sandi akun lain bisa direset.